Di era transformasi digital yang serba cepat, data telah menjadi aset paling berharga sekaligus target paling rawan bagi sebuah perusahaan. Serangan siber (cyber attacks) yang kian canggih, mulai dari ransomware hingga kebocoran data (data breaches), tidak hanya mengancam kelangsungan operasional tetapi juga reputasi dan kepatuhan regulasi perusahaan. Bagi organisasi yang ingin meningkatkan pertahanan mereka, menerapkan strategi Cyber Security & Data Protection yang komprehensif bukan lagi sekadar opsi, melainkan kebutuhan mutlak.
Mengapa Keamanan Data Adalah Prioritas Bisnis Utama?
Kebocoran data dapat berdampak fatal, termasuk kerugian finansial akibat denda regulasi, biaya pemulihan, dan hilangnya kepercayaan pelanggan yang sulit dibangun kembali. Di tengah ekosistem bisnis yang saling terhubung dan adopsi kerja jarak jauh (remote working), batas-batas keamanan jaringan konvensional telah sirna. Perusahaan membutuhkan pendekatan yang berlapis untuk melindungi data sensitif mereka.
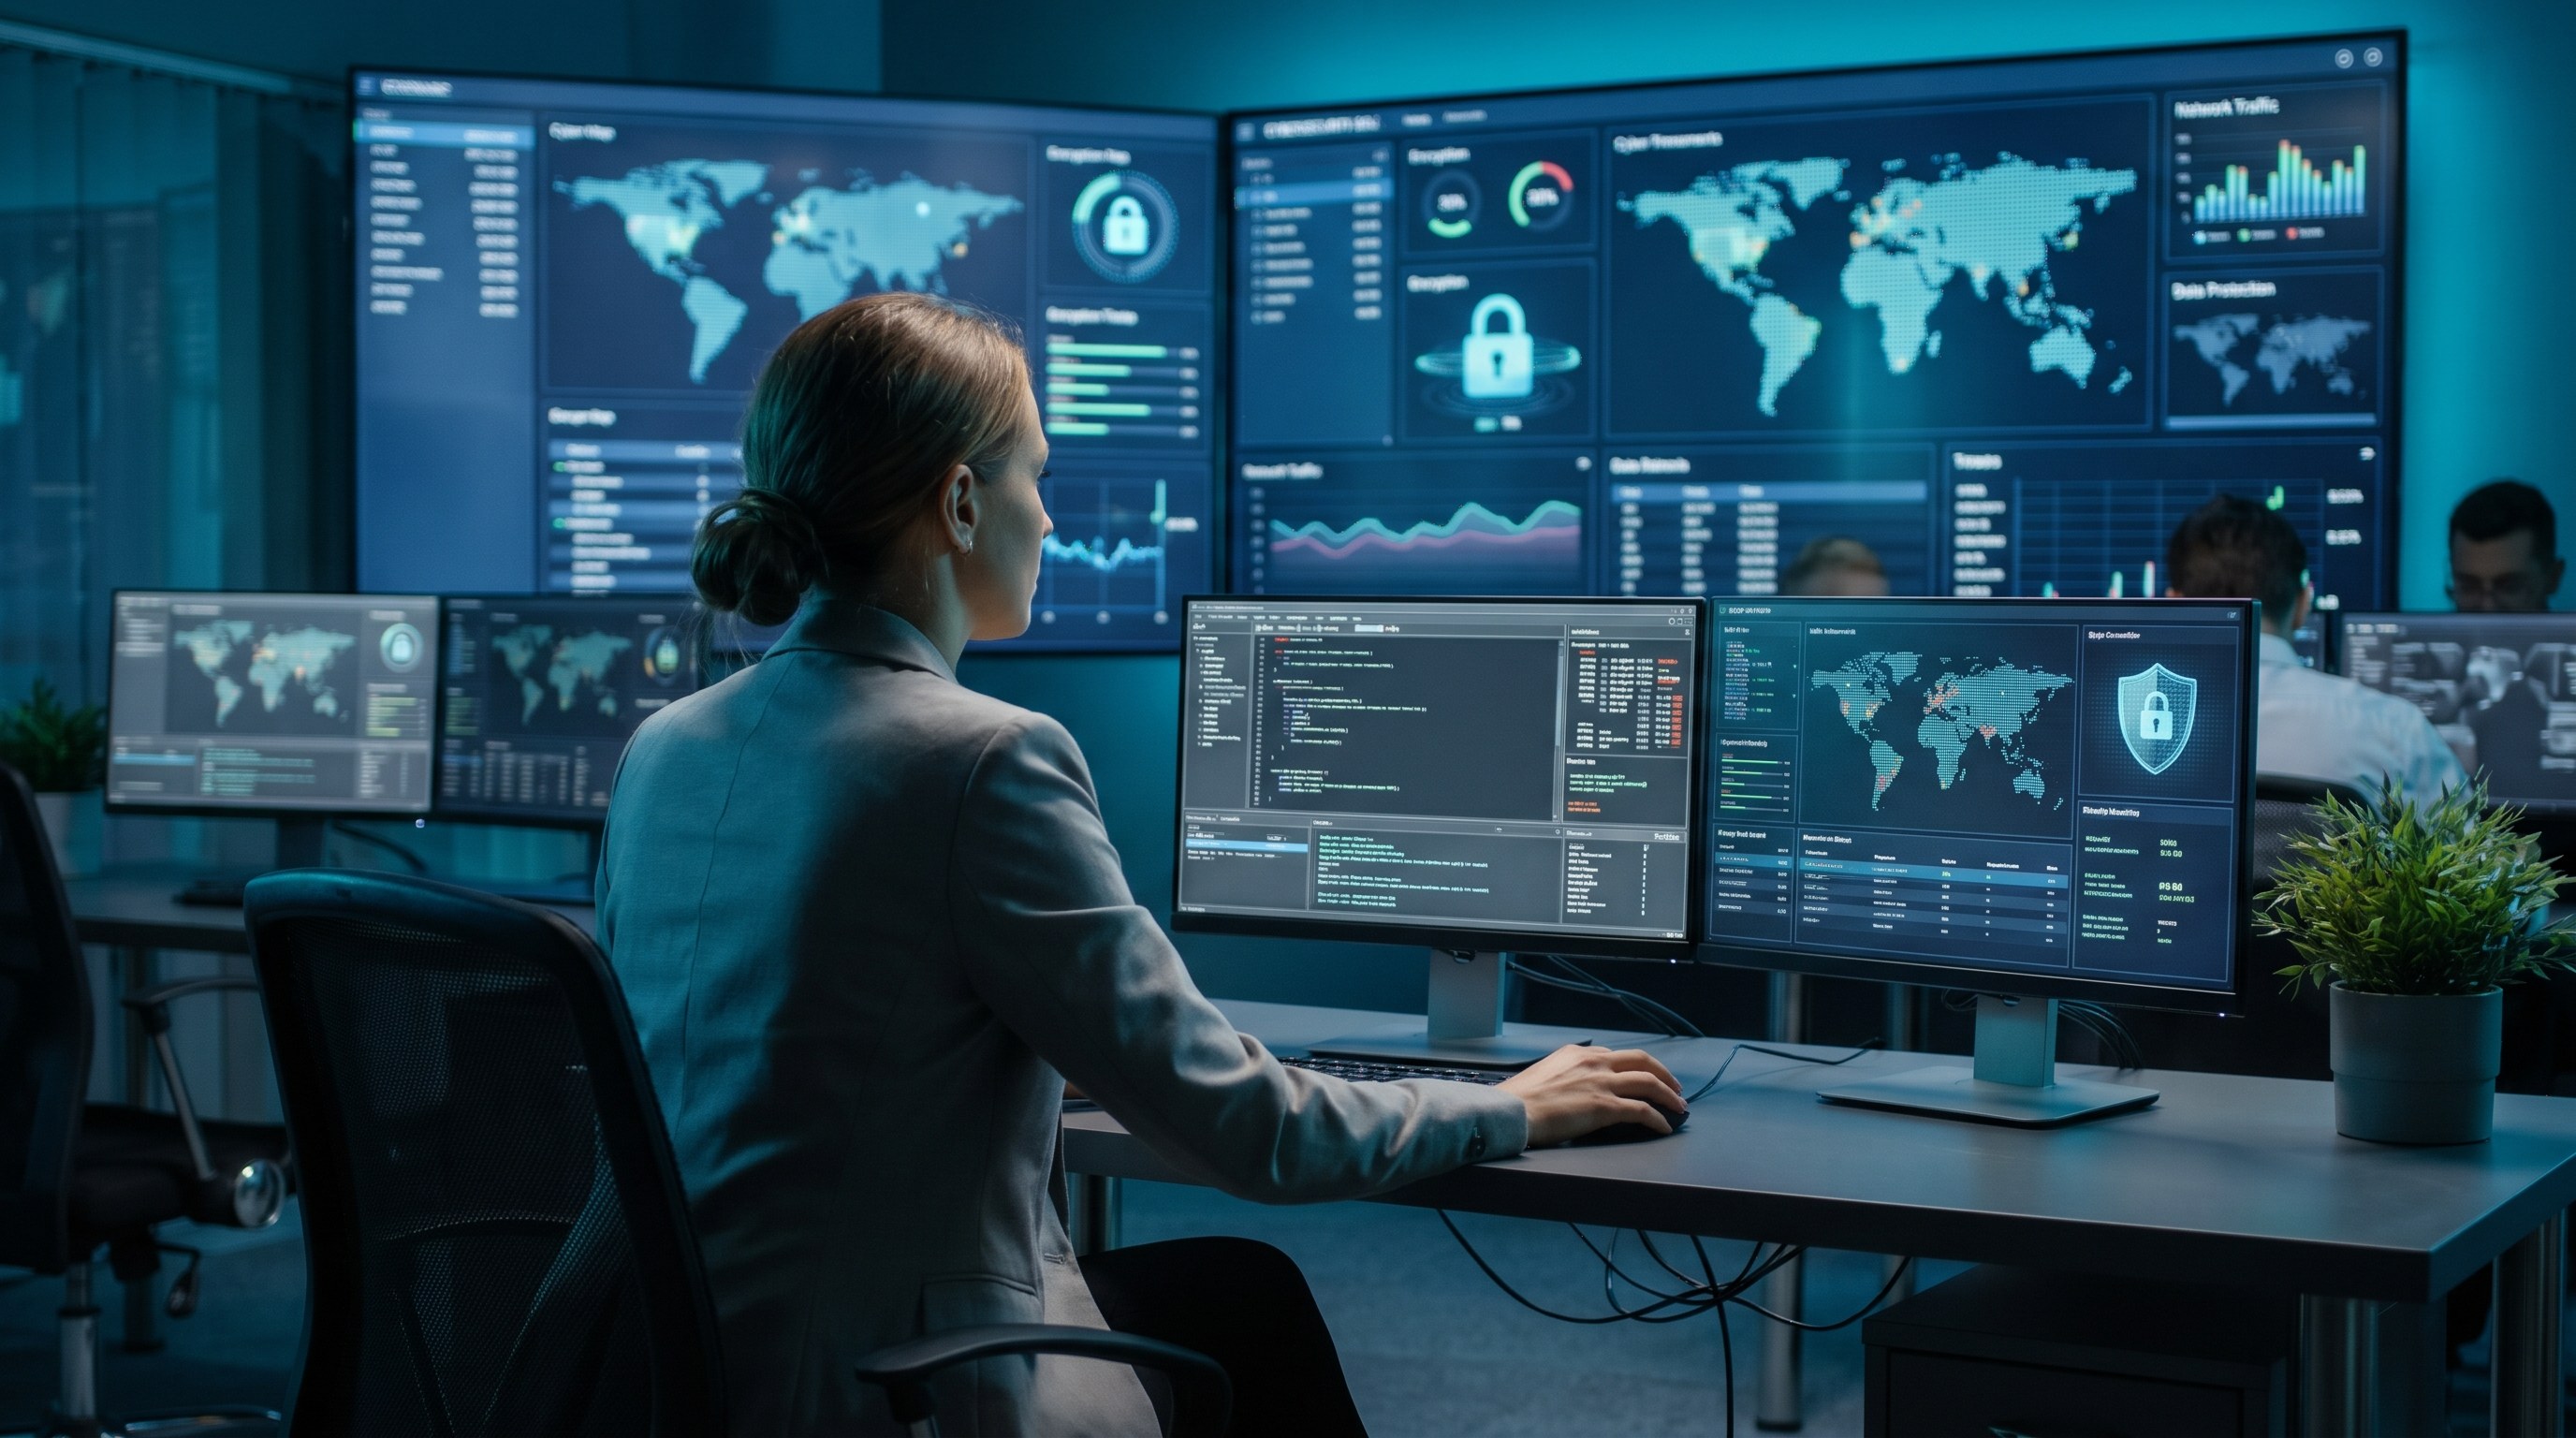
Untuk memberikan gambaran yang jelas mengenai bagaimana tim keamanan modern memantau dan melindungi aset digital secara real-time, berikut adalah ilustrasi pusat operasi keamanan (Security Operations Center/SOC) perusahaan:
Langkah Strategis Meningkatkan Keamanan Data Perusahaan
Untuk membangun benteng pertahanan digital yang kokoh, perusahaan dapat menerapkan 5 pilar utama berikut:
1. Terapkan Prinsip Zero Trust Architecture
Jangan pernah berasumsi bahwa pengguna atau perangkat di dalam jaringan internal sepenuhnya aman. Prinsip Zero Trust ("jangan pernah percaya, selalu verifikasi") mengharuskan setiap akses ke data atau sistem melewati proses autentikasi, otorisasi, dan enkripsi yang ketat, tanpa memandang dari mana akses tersebut berasal.
2. Klasifikasi dan Enkripsi Data
Tidak semua data memiliki tingkat sensitivitas yang sama. Lakukan klasifikasi data (misal: publik, internal, sangat rahasia). Pastikan data yang bersifat krusial dienkripsi baik saat disimpan (data at rest) maupun saat ditransmisikan (data in transit), sehingga jika terjadi kebocoran, data tersebut tidak dapat dibaca oleh pihak yang tidak berwenang.
3. Autentikasi Berlapis (MFA) dan Manajemen Akses
Batasi akses karyawan hanya pada data yang benar-benar mereka butuhkan untuk bekerja (principle of least privilege). Selain itu, wajibkan penggunaan Multi-Factor Authentication (MFA) untuk seluruh akun perusahaan guna mencegah akses ilegal akibat kebocoran kata sandi.
4. Edukasi Keamanan untuk Karyawan (Security Awareness)
Mata rantai terlemah dalam keamanan siber sering kali adalah faktor manusia (human error). Serangan phishing yang menipu karyawan agar memberikan akses atau mengunduh malware sangat marak terjadi. Lakukan pelatihan rutin agar karyawan mampu mengenali potensi ancaman dan tahu cara meresponsnya.
5. Audit Rutin, Pembaruan Sistem, dan Backup Data
Update berkala: Selalu perbarui perangkat lunak, sistem operasi, dan firmware untuk menutup celah keamanan (vulnerabilities).
Backup terenkripsi: Buat cadangan data (backup) secara teratur dan simpan di lokasi terpisah yang aman (termasuk offline atau cloud yang terisolasi) guna mengantisipasi serangan ransomware.
Penetration Testing: Lakukan simulasi serangan secara berkala untuk mengevaluasi kekuatan sistem pertahanan Anda.
Kesimpulan
Meningkatkan keamanan siber dan perlindungan data bukanlah proyek satu kali selesai, melainkan proses berkelanjutan yang harus tertanam dalam budaya perusahaan. Dengan berinvestasi pada teknologi yang tepat, kebijakan yang ketat, dan kesadaran SDM yang tinggi, perusahaan Anda tidak hanya terlindung dari ancaman digital tetapi juga memiliki nilai tawar lebih dalam menjaga kepercayaan mitra bisnis dan pelanggan di era modern